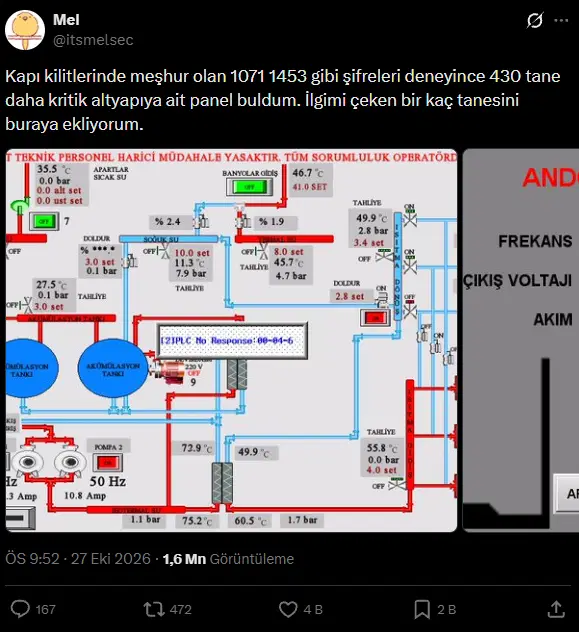
La sicurezza informatica delle infrastrutture critiche in Turchia, come i sistemi di controllo dell'acqua, delle acque reflue e delle valvole, è finita al centro di una nuova controversia. Un ricercatore di sicurezza informatica, che utilizza il nome utente "itsmelsec" sui social media, ha affermato di aver identificato 430 nuovi pannelli di controllo industriali esposti su Internet e di essere riuscito ad accedere ad alcuni di essi utilizzando password facilmente intuibili.
Secondo quanto condiviso dal ricercatore, tra le password tentate figurano le sequenze numeriche "1071" e "1453", comunemente utilizzate in Turchia. Negli screenshot condivisi si vedono interfacce di controllo che riportano informazioni come lo stato operativo delle pompe, i livelli dei serbatoi, i valori di pressione nelle condutture e la posizione delle valvole.
COSA COMPRENDONO LE ACCUSE?
Tra i sistemi che sarebbero stati coinvolti nei post figurano pompe idrauliche, impianti di trattamento delle acque reflue, linee di acqua potabile, sistemi di acqua calda, valvole di stabilizzazione della pressione e schermate di controllo dei regolatori. Sebbene in alcune interfacce siano visibili opzioni per avviare o arrestare le pompe o per aprire e chiudere le valvole, ciò non prova di per sé che il ricercatore sia stato in grado di eseguire un'operazione fisica su tali sistemi.
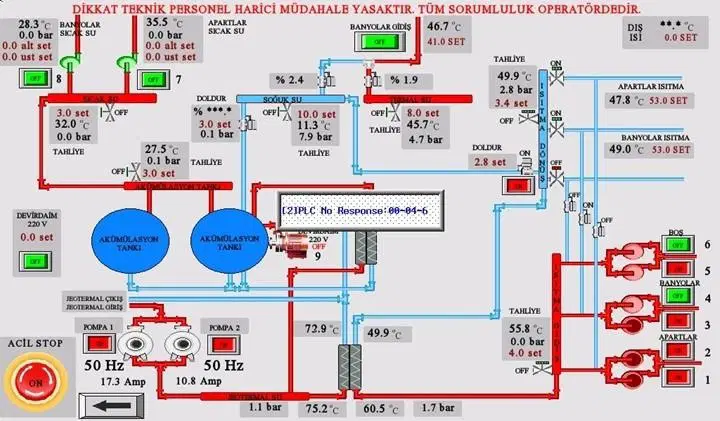
È stato riferito che in una delle immagini compaiono il logo dell'ASKİ e la dicitura "Impianto di sollevamento acque reflue di Kuşadası Yeniköy", e che nel pannello vengono monitorati il livello della vasca della pompa di sollevamento e le frequenze operative di tre pompe. In un'altra schermata, insieme ai loghi di İLBANK e ASKİ, è presente un'interfaccia di controllo indicata come appartenente alla sala valvole di stabilizzazione della pressione.
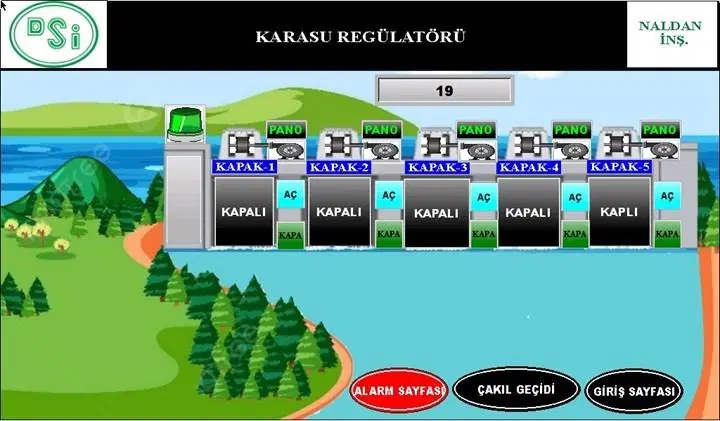
Tra le immagini pubblicate dal ricercatore figura anche una schermata intitolata "Regolatore Karasu" che riporta il logo della DSİ. In questo pannello sono visibili lo stato di cinque paratoie e le opzioni di apertura/chiusura. In un'altra immagine, intitolata "Sistema di controllo valvole della zona industriale organizzata di Şanlıurfa", sono presenti lo stato delle valvole di ingresso e uscita dell'acqua e i relativi pulsanti di controllo.
I sistemi di controllo industriale vengono utilizzati per la gestione remota di processi fisici come il pompaggio, lo stoccaggio, il trattamento dell'acqua e il monitoraggio delle valvole sulle linee. Se questi sistemi sono esposti su Internet e non protetti da metodi di autenticazione forti, il rischio di accesso non autorizzato aumenta. L'utilizzo di password predefinite o facilmente intuibili è considerato uno dei principali fattori che amplificano tale rischio.
COSA AVEVA DETTO L'ASKİ IN PRECEDENZA?
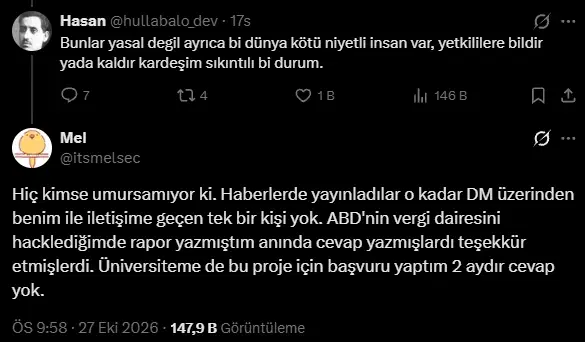
Dopo le accuse, non è stato ancora verificato in modo indipendente se le schermate condivise appartengano effettivamente alle istituzioni pubbliche interessate e quale sia il livello di accesso ottenuto. Il ricercatore ha inoltre sostenuto che nessuna istituzione lo ha contattato in merito ai sistemi che afferma di aver esposto.
Il direttore generale dell'ASKİ, Memduh Aslan Akçay, in una dichiarazione rilasciata in merito a simili accuse emerse in passato, aveva affermato che gli screenshot condivisi non corrispondevano ai sistemi in uso presso l'ASKİ. Akçay aveva dichiarato: "Non risultano vulnerabilità di sicurezza, tuttavia continuiamo a effettuare i nostri controlli per garantire la nostra sicurezza. Siamo consapevoli di quanto sia importante la sicurezza informatica e ci impegniamo a mantenerla al massimo livello".
Resta ora da vedere se le istituzioni di cui compaiono il nome o il logo nei nuovi post rilasceranno una dichiarazione separata in merito alle accuse.
Fonte della notizia: 12punto