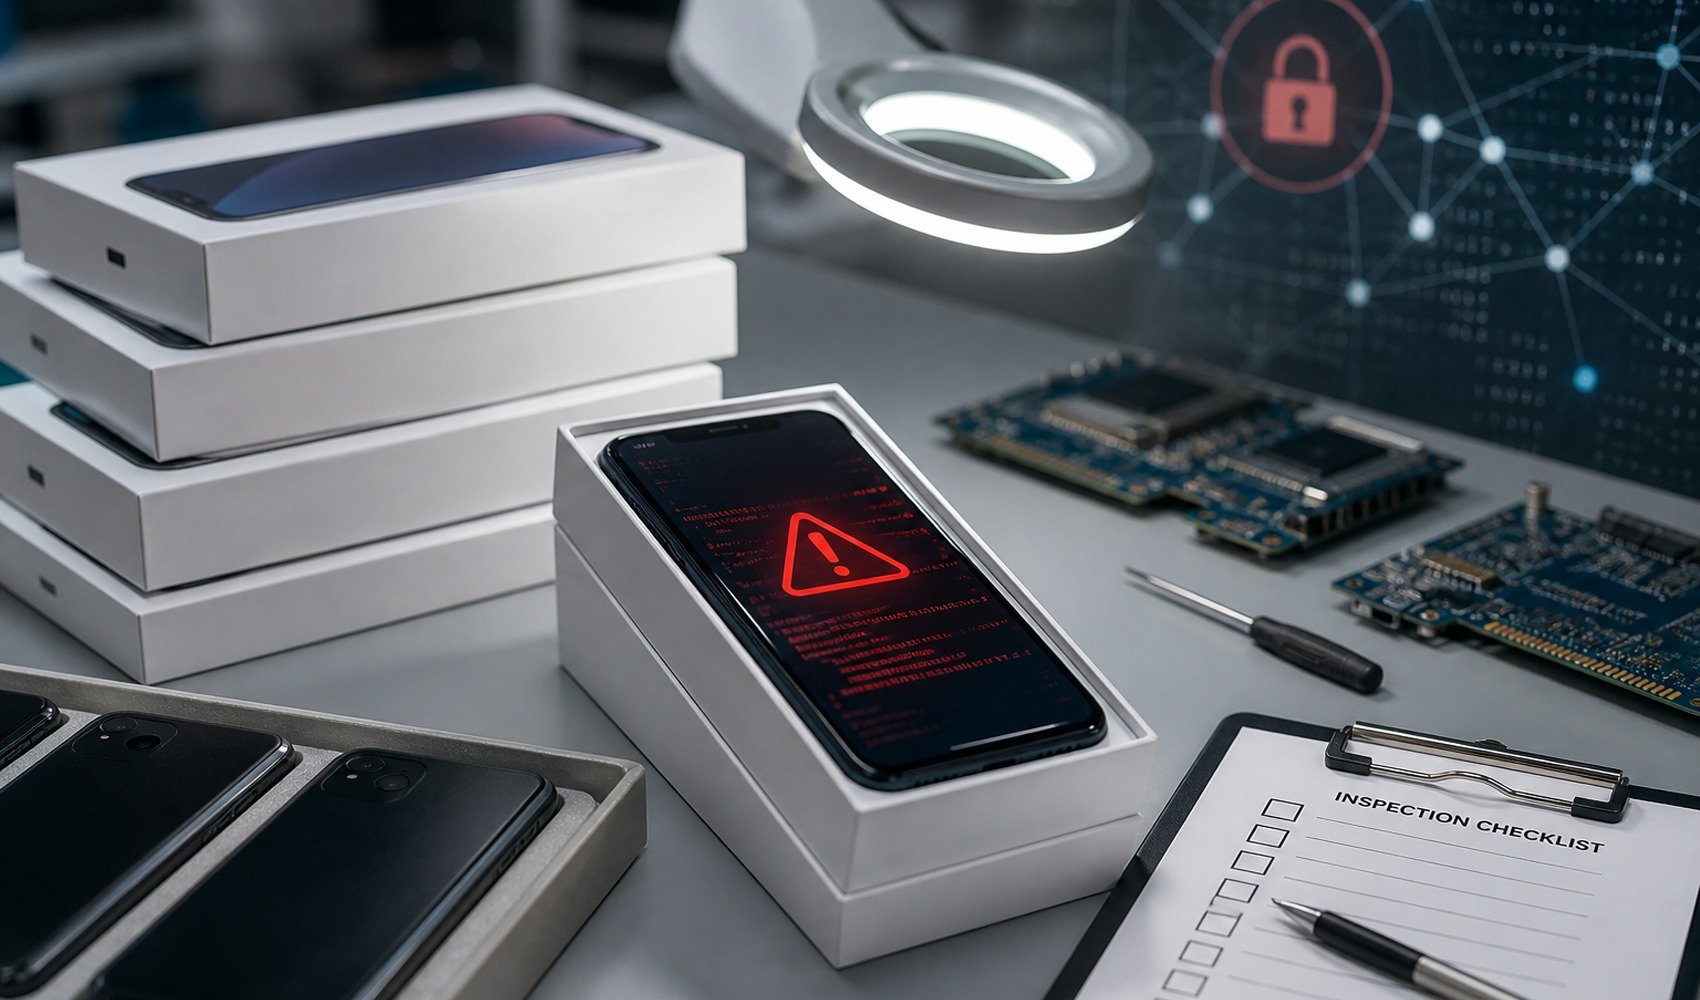
L'azienda di sicurezza informatica Bitdefender ha segnalato che alcuni telefoni Android sono stati infettati da malware prima di arrivare nelle mani degli utenti. Secondo la ricerca, gli aggressori si sono infiltrati nella catena di approvvigionamento dei dispositivi, inserendo codici dannosi a livello di software di sistema.
I risultati indicano in particolare alcuni modelli di produttori con sede in Cina nel segmento dei telefoni economici e resistenti. Tra i dispositivi colpiti sono stati citati i modelli Doogee S200 X, Doogee Fire 3 Max e Cubot KINGKONG X. La ricerca ha inoltre rilevato la presenza di malware simili in telefoni contraffatti che imitano marchi noti.
Secondo la valutazione di Bitdefender, il caso non è limitato a un singolo Paese. È stato riferito che il malware ha raggiunto migliaia di dispositivi in oltre 150 Paesi; tra questi figurano Stati Uniti, Francia, Italia, Germania, Spagna, Messico e Brasile.
SOSPETTA INFILTRAZIONE NELLA CATENA DI APPROVVIGIONAMENTO
I ricercatori affermano che i codici dannosi, riscontrati principalmente su dispositivi con processore MediaTek, sono in grado di ottenere privilegi elevati sul sistema. Ciò apre la strada agli aggressori per interferire con le applicazioni installate ed eseguire codice da remoto senza il consenso dell'utente.
Viene sottolineato che l'attacco differisce dai classici casi di "installazione di applicazioni dannose". Poiché i codici malevoli sono integrati nel software di sistema dei dispositivi, la minaccia può essere già attiva al momento della prima accensione del telefono. Per questo motivo, la semplice rimozione di un'applicazione sospetta non è sempre sufficiente per pulire il dispositivo.
Bitdefender ha annunciato che l'infrastruttura del malware scarica diverse applicazioni in una seconda fase e che in questo contesto sono state identificate 32 applicazioni dannose. È stato notato che queste applicazioni possono apparire come strumenti comuni come meteo, file manager, blocco app o editor audio.
Una parte significativa delle attività rilevate è costituita da frodi pubblicitarie. Le applicazioni dannose possono generare visualizzazioni false eseguendo pubblicità attraverso finestre invisibili all'utente. In questo modo, anche se il proprietario del telefono non compie alcuna operazione, il dispositivo può essere utilizzato in background per generare entrate.
La ricerca ha inoltre indicato che il rischio non si limita a questo. È stato affermato che alcune applicazioni comunicano con server di comando e controllo appartenenti agli aggressori e che i telefoni compromessi possono essere utilizzati come proxy, consentendo al traffico di rete di essere instradato attraverso i dispositivi delle vittime.
Secondo gli esperti, casi di questo tipo aumentano l'importanza del controllo della catena di approvvigionamento nella sicurezza dei dispositivi mobili. I malware installati a livello di sistema non possono sempre essere eliminati facilmente con le normali precauzioni che gli utenti possono adottare dopo l'acquisto del dispositivo.
Fonte della notizia: 12punto