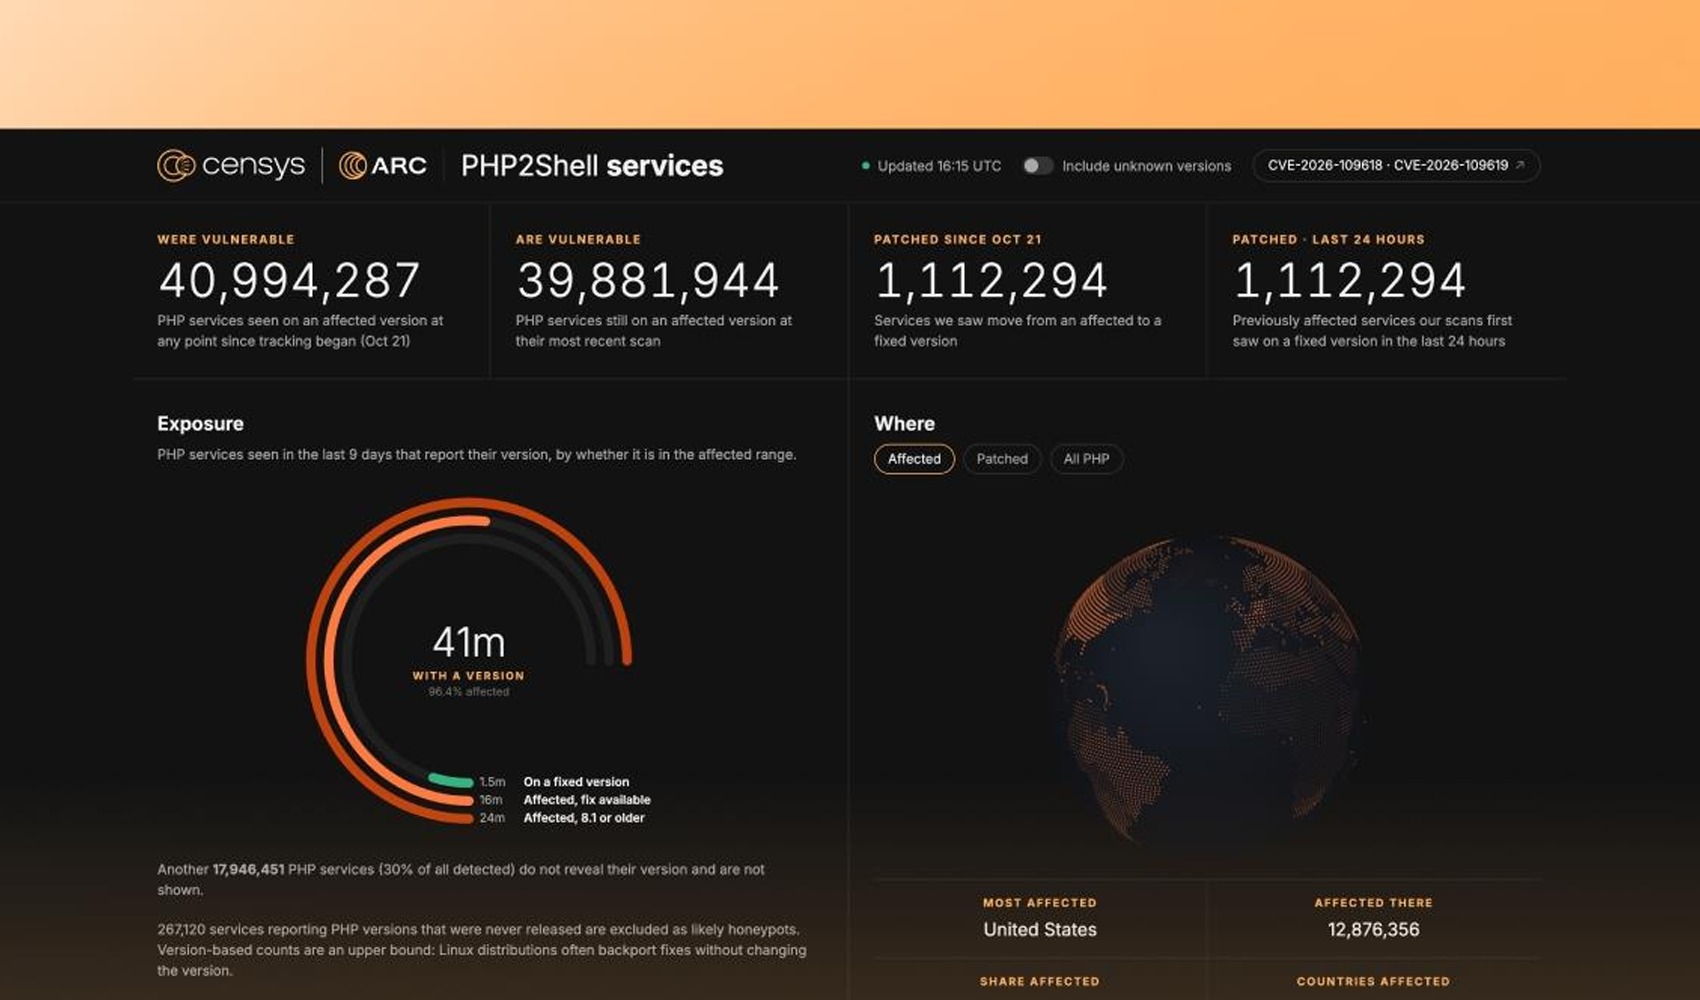
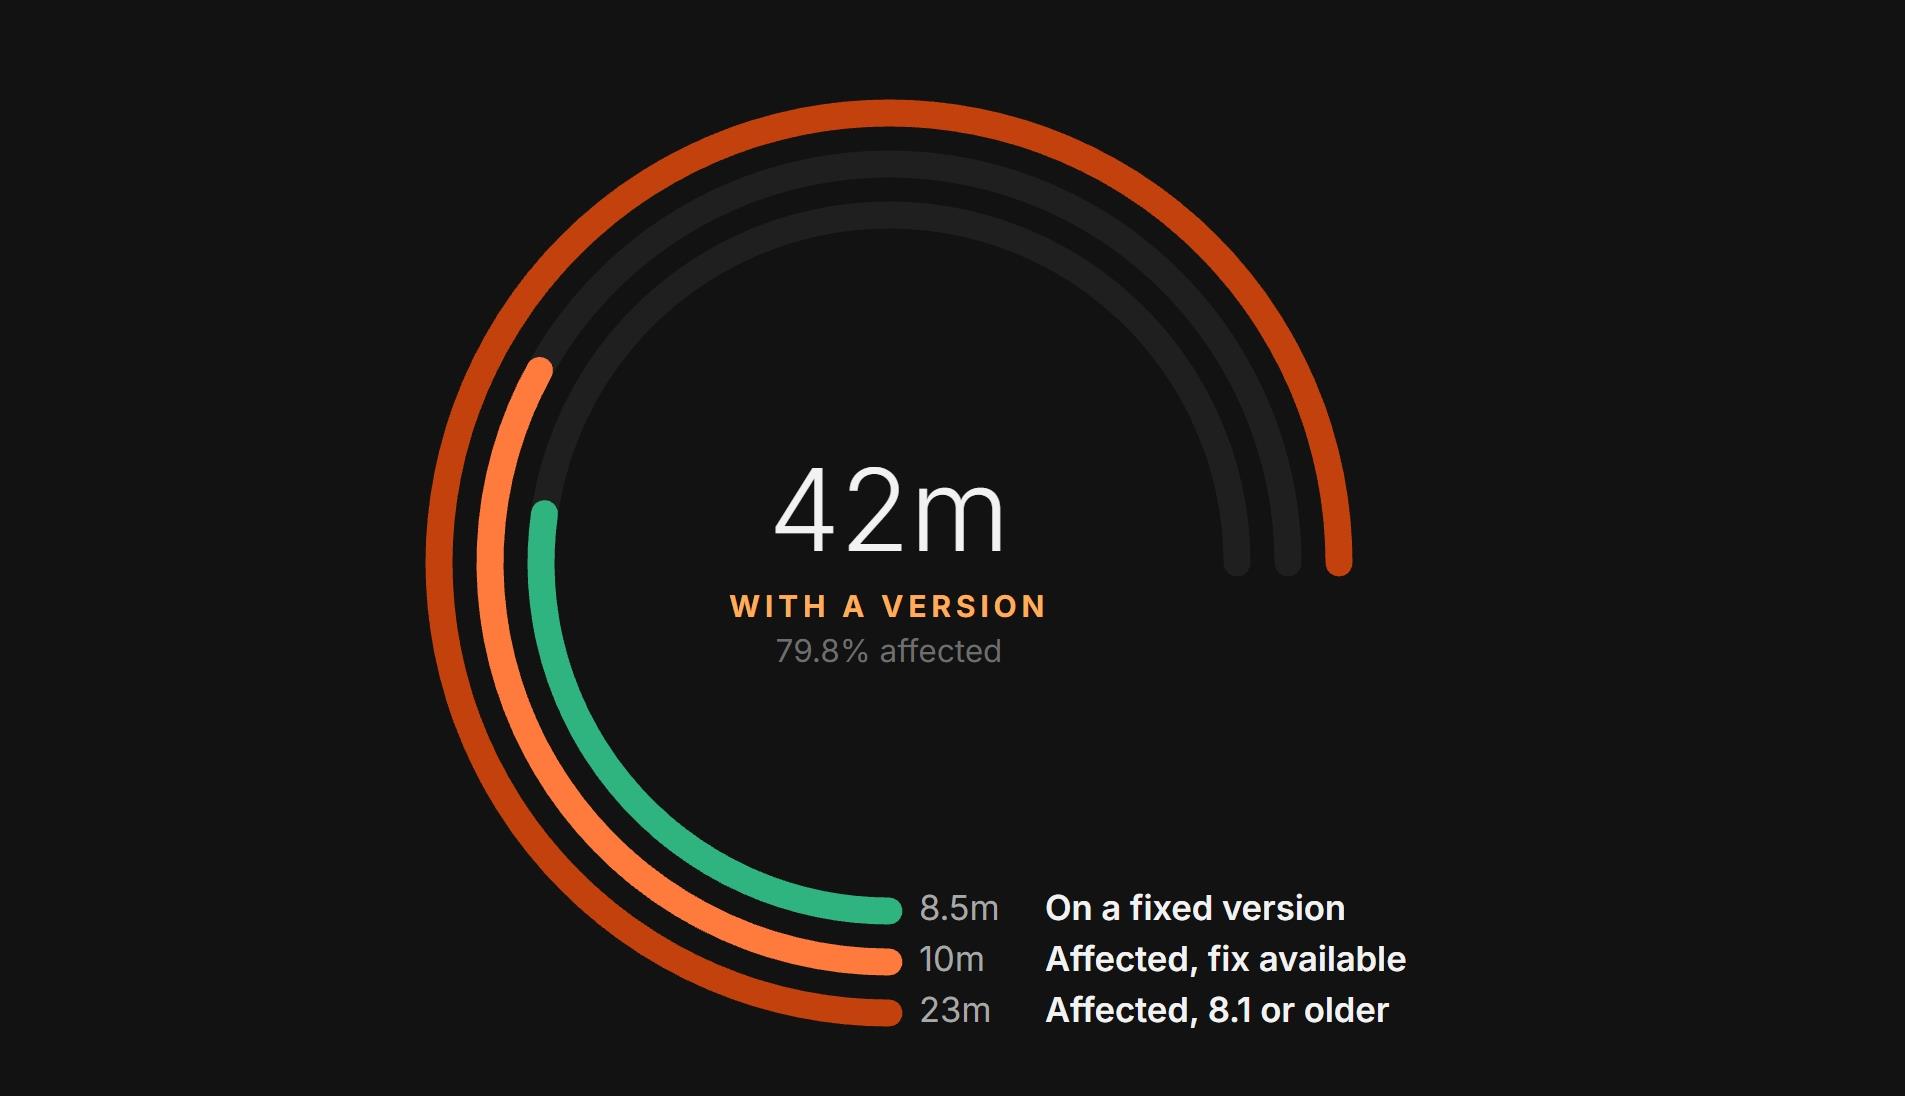
Il pannello di monitoraggio in tempo reale pubblicato dalla società di sicurezza informatica Censys in merito alle vulnerabilità denominate PHP2Shell ha rivelato che le vecchie versioni di PHP sono ancora ampiamente utilizzate in tutto il mondo. Secondo i dati del pannello, dal 21 ottobre, data di inizio del monitoraggio, il numero di servizi identificati come utilizzatori di versioni di PHP interessate ha raggiunto i 41 milioni 433 mila 822. Nelle ultime scansioni, è emerso che 33 milioni 500 mila 304 servizi operano ancora con una versione di PHP vulnerabile.
Censys ha rilevato che, nello stesso periodo, 7 milioni 943 mila 892 servizi sono passati a versioni corrette. Di questi, 7 milioni 241 mila 171 sono stati visualizzati con una versione patchata nelle ultime 24 ore. Tuttavia, la misurazione utilizzata dall'azienda non indica direttamente il numero di server o istituzioni; poiché su un singolo server possono risiedere più siti web o servizi, ogni servizio viene considerato come un record separato.
I DATI DELLA TURCHIA DESTANO ATTENZIONE
Secondo il quadro su base nazionale, in Turchia 364 mila 237 servizi PHP risultano tra le versioni interessate. Questo numero corrisponde al 92,9% dei servizi PHP di origine turca che dichiarano le informazioni sulla versione. La Turchia si è classificata al 19° posto tra 233 paesi e regioni nella graduatoria basata sul numero e sulla percentuale di servizi interessati.
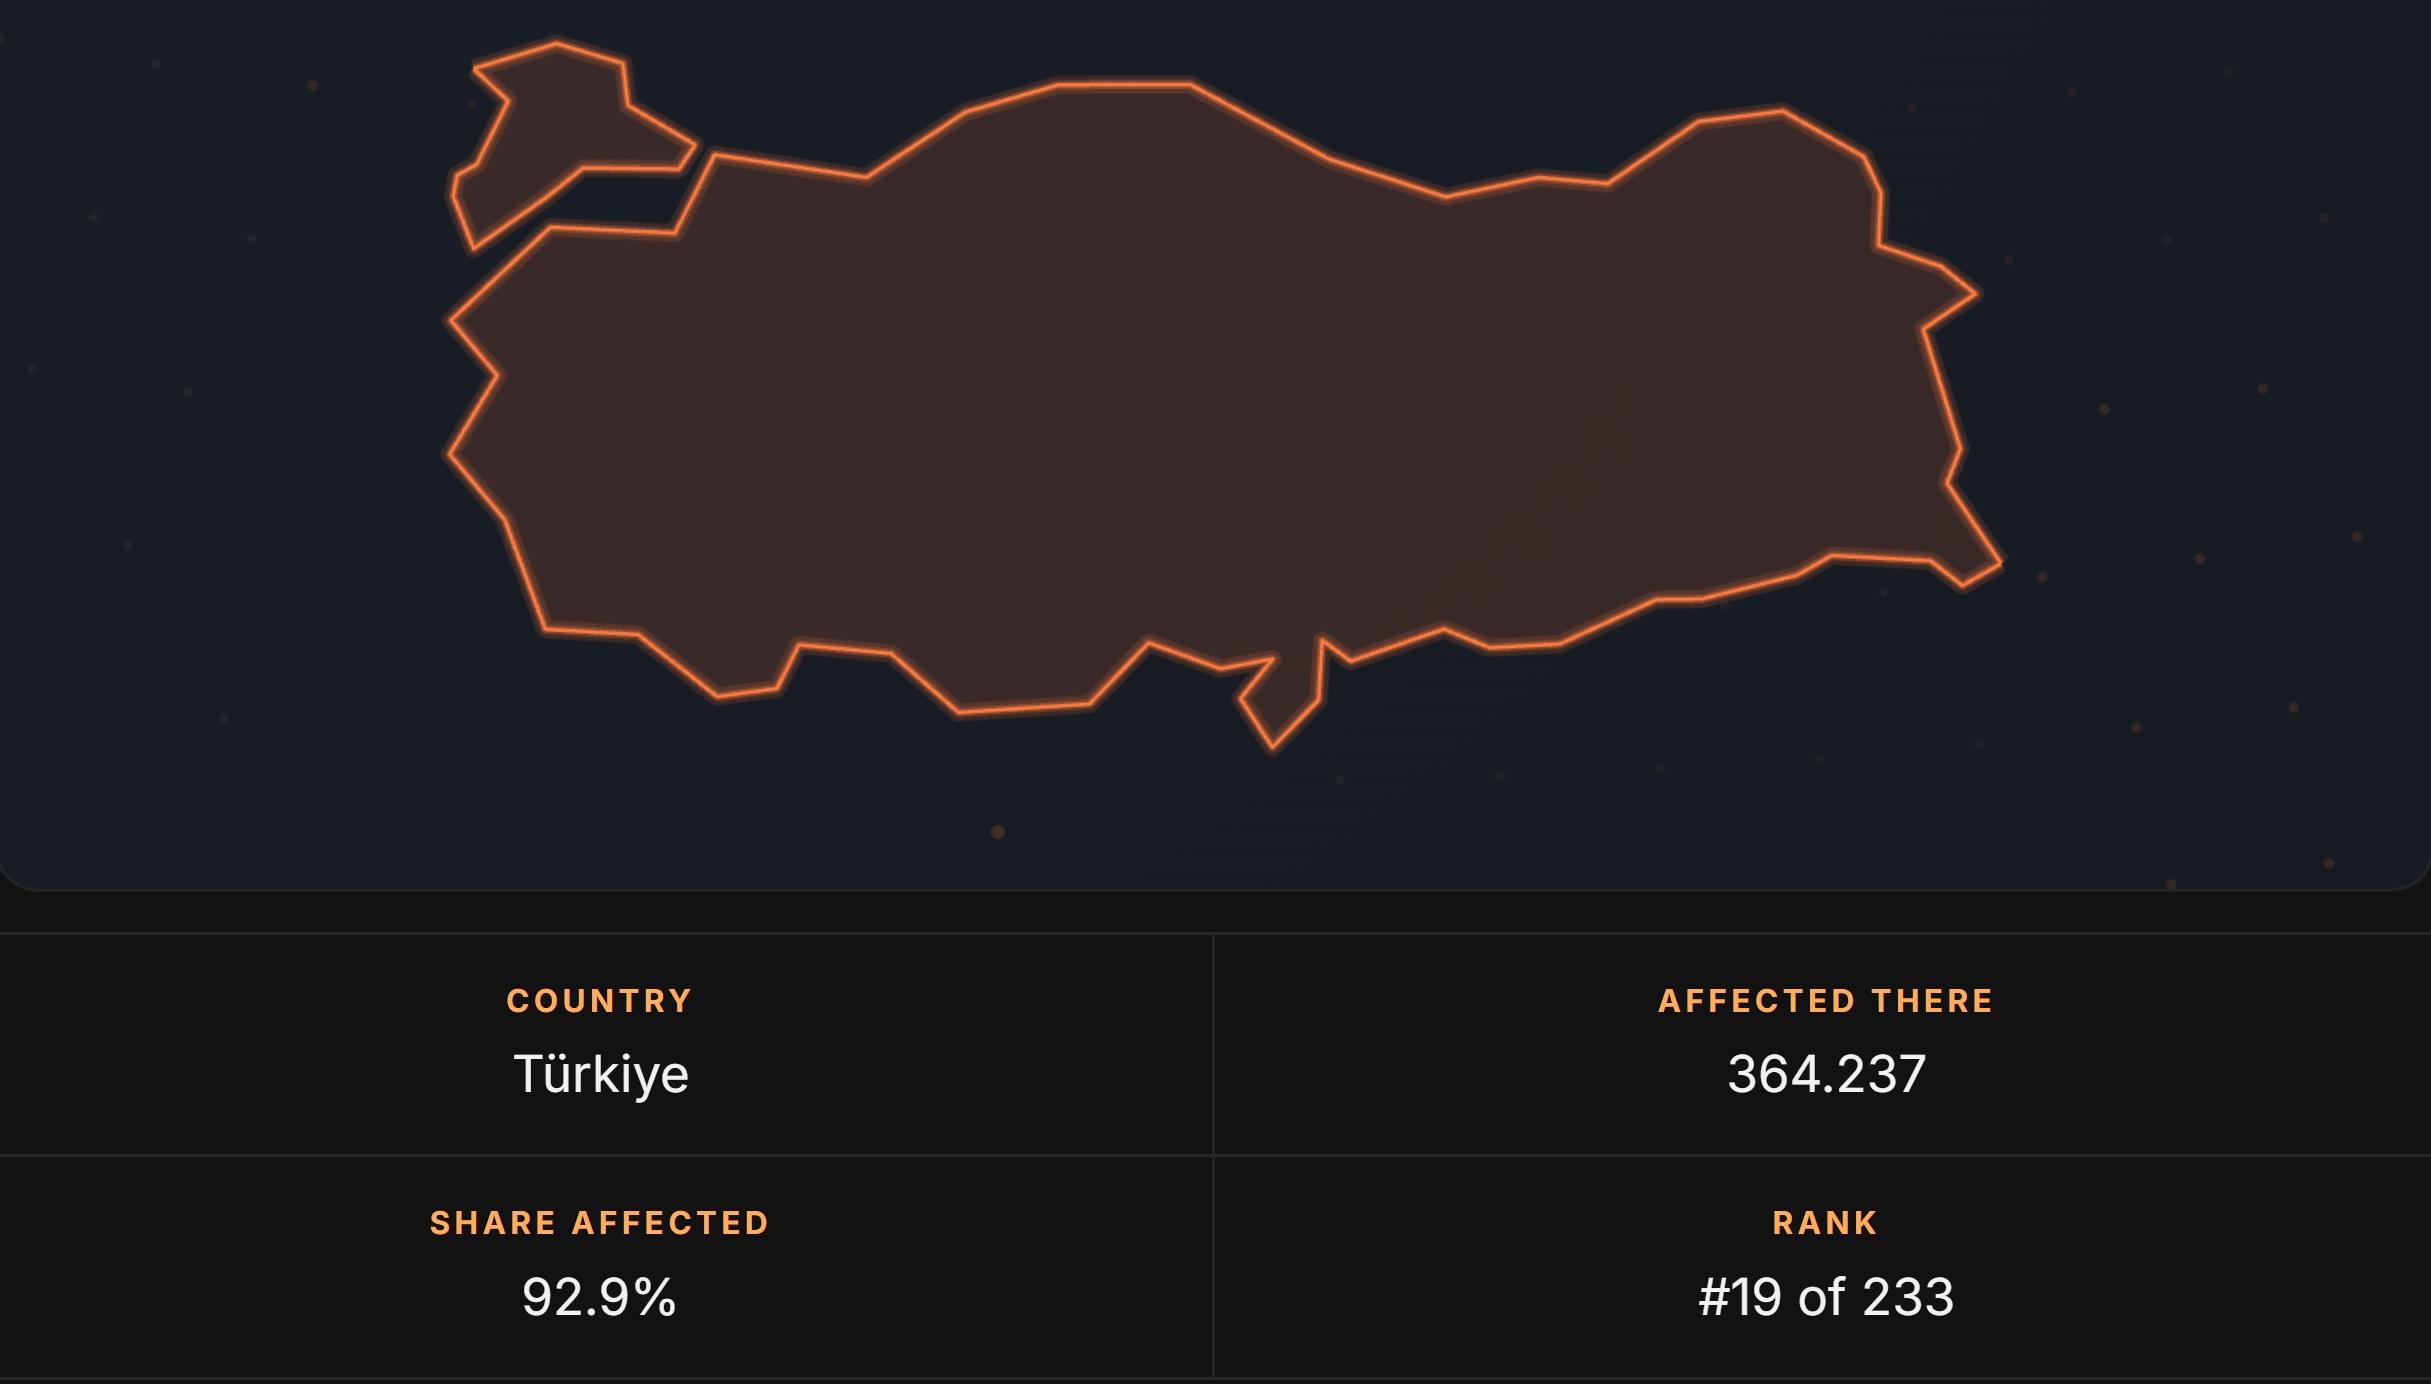
Tuttavia, questi dati non significano che tutti i siti web o i server in Turchia siano certamente esposti ad attacchi. La classificazione di Censys si basa sulle versioni di PHP segnalate durante le scansioni. Poiché alcune distribuzioni Linux possono applicare correzioni di sicurezza in modo retroattivo senza modificare il numero di versione, alcuni sistemi effettivamente patchati possono apparire nella categoria delle versioni interessate.
GRAVITÀ DELLE VULNERABILITÀ: 9,2
PHP2Shell comprende due vulnerabilità critiche di sicurezza, tracciate con i codici CVE-2026-109618 e CVE-2026-109619. Le falle, derivanti da errori nella gestione della memoria di PHP, possono consentire ad aggressori di eseguire codice da remoto senza autenticazione in condizioni appropriate. Per questo motivo, emergono rischi seri come l'accesso a file e database nei sistemi interessati. Per entrambe le vulnerabilità è stato assegnato un punteggio di gravità di 9,2 su 10.
Le vulnerabilità sono state identificate con il contributo dei ricercatori di Calif e Wiz durante i lavori condotti nell'ambito dell'iniziativa Patch the Planet di OpenAI. I ricercatori di sicurezza, avvalendosi anche di strumenti basati sull'intelligenza artificiale, hanno portato alla luce problemi rimasti a lungo inosservati in PHP. Mentre le vulnerabilità sono state rese pubbliche il 21 ottobre 2026, il team di PHP ha rilasciato lo stesso giorno le nuove versioni contenenti le correzioni di sicurezza.
Dopo l'annuncio, sono emersi anche tentativi di sfruttamento. AWS ha riferito di aver rilevato un tentativo proveniente da un indirizzo IP anonimo su un sistema honeypot il 17 ottobre, quattro giorni prima dell'annuncio. Anche da parte di Cloudflare sono stati osservati tentativi di attacco iniziati prima dell'annuncio e intensificatisi successivamente.
Il team di PHP ha rilasciato le versioni 8.2.35, 8.3.36, 8.4.27 e 8.5.12 per chiudere le vulnerabilità. Poiché non vengono offerti aggiornamenti di sicurezza ufficiali per PHP 8.1 e rami precedenti, i sistemi che utilizzano queste versioni devono essere aggiornati a una versione di PHP supportata.
Fonte della notizia: 12punto